

[2026-07-31] (Accès libre) Le cadre de cybersécurité se précise depuis notre état des lieux de juillet (voir notre article).
Cahier des charges de cybersécurité dans le secteur de la santé
L’ENISA, Agence de l’Union européenne pour la cybersécurité, a publié le 22 juillet 2026 des lignes directrices en matière d’achats pour la cybersécurité des hôpitaux et des prestataires de soins de santé. Elles sont alignées sur les réglementations européennes telles que :
- la directive NIS2,
- la réglementation relative aux dispositifs médicaux (DM) et aux dispositifs médicaux de diagnostic in vitro (DMDIV),
- le règlement général sur la protection des données (RGPD),
- le règlement sur la cyberrésilience (CRA) et
- le règlement relatif à l’espace européen des données de santé (European Health Data Space ou EHDS).
Ce document de 69 pages s’intitule « Procurement guidelines for the cybersecurity of hospitals and healthcare providers ». Il définit de façon structurée les exigences en matière de cybersécurité et les informations que les fournisseurs doivent fournir aux établissements de santé. Il aborde plusieurs cas d’usage (DM, cloud, dossier patient). Les fabricants de DM retrouveront probablement les mesures préconisées dans de prochains appels d’offres d’établissements de santé.
La plateforme unique de signalement des vulnérabilités et des incidents
Le 31 juillet 2026, l’ENISA a publié une fiche d’information sur la plateforme unique de signalement (Single Reporting Platform ou SRP).
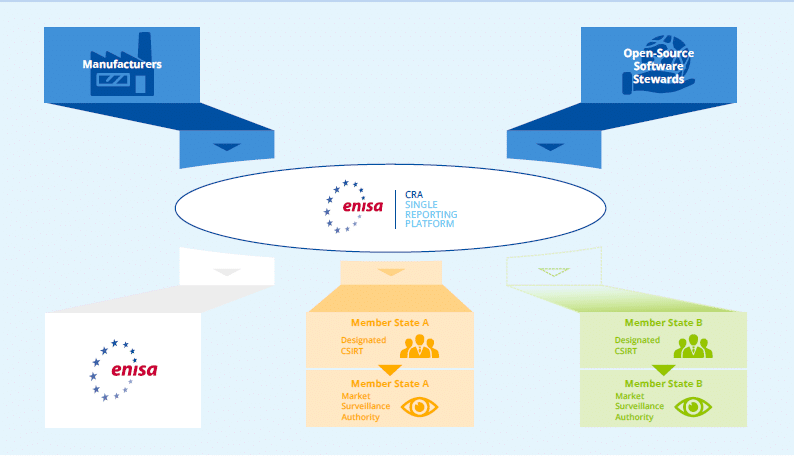
En vertu du règlement sur la cyberrésilience (CRA), les fabricants de produits comportant des éléments numériques sont tenus de signaler sur cette plateforme, à compter du 11 septembre 2026 :
- les vulnérabilités activement exploitées et
- les incidents graves ayant un impact sur la sécurité de ces produits.
Pour mémoire, les produits relevant des règlements sur les DM n’entrent pas dans le champ du CRA.
Une page consacrée à la plateforme unique de signalement (SRP) est disponible ici. Plusieurs guides utilisateurs ont été actualisés en août.
Conclusion
Les briques se mettent en place pour améliorer la cyberrésilience de tous les acteurs.
Article rédigé par Muriel GONIDEC, Présidente de DM Experts SAS